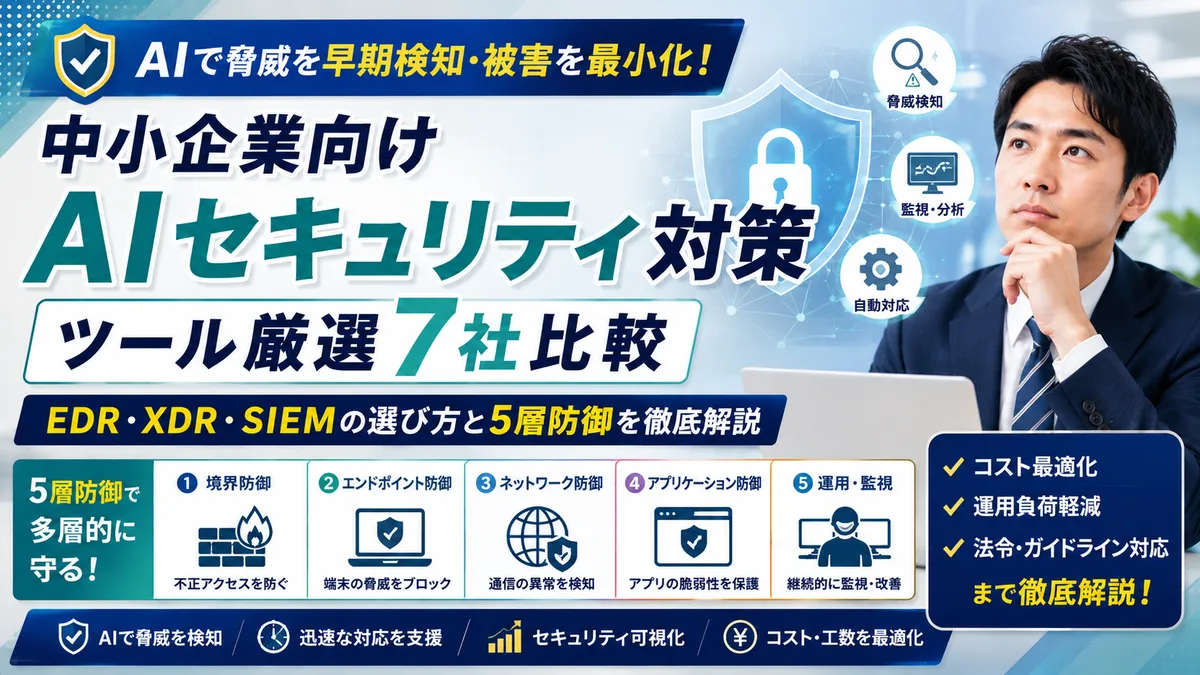
「ランサムウェアで顧客データが暗号化され身代金要求」「標的型メールで従業員が誤ってマルウェア開封」「不正アクセスで管理者権限が乗っ取られた」——中小企業のサイバー攻撃被害は年々増加し、AI活用のセキュリティ対策が実務標準になっています。この記事では中小企業向けAIセキュリティ対策ツール7社の比較、EDR・XDR・SIEM・MFAの5層防御、実装優先度、警察庁・IPA・経産省の一次情報にもとづく判断基準を整理しました。導入前に現状の情報資産と業務フローを1週間で棚卸ししてから、以下の順で判断してください。「AIツールが多すぎて何から始めるべきか分からない」という中小企業経営者の悩みに直接答える構成です。
この記事の結論
中小企業向けAIセキュリティ対策は「MFA(多要素認証)→EDR(エンドポイント検知応答)→バックアップ→従業員教育→SOC(24時間監視)」の5層防御が基本。主要ツールはCrowdStrike Falcon(月$8.99、約1,393円)・Microsoft Defender for Business(月$3、約465円)・SentinelOne・Duo Security(MFA、月$3、約465円〜)・Wazuh(オープンソース)・LogPoint(SIEM)・SecureWorks(SOC)。中小企業では月額$3〜10(約465〜1,550円)のMicrosoft Defender for BusinessまたはCrowdStrike Falcon Goから始め、業務要件が固まってからXDR・SIEMに拡張する順序が実務的。最重要の設計原則は「AIは異常検知・自動対応まで、脅威判断とインシデント対応は担当者(SOC)」で、この線引きを守らないと大規模インシデントに発展します。
5層防御の実装優先度
| 優先度 | 対策 | 目的 | 実装コスト |
|---|---|---|---|
| 1(最優先) | MFA(多要素認証) | アカウント乗っ取り防止 | 月$3(約465円)〜/ユーザー |
| 2 | EDR(エンドポイント検知応答) | マルウェア自動検知 | 月$3〜10(約465〜1,550円)/ユーザー |
| 3 | バックアップ | ランサムウェア対策 | 月1,000〜3,000円/TB |
| 4 | 従業員教育 | 標的型メール開封防止 | 年5万〜20万円 |
| 5 | SOC(24時間監視) | インシデント対応 | 月10万〜100万円 |
警察庁・IPA・経産省の一次情報によれば、中小企業のサイバー攻撃被害の多くはMFA未導入・EDR未導入・バックアップ不備という3つの穴で発生しています。優先度1〜3の3層を月額$3〜10(約465〜1,550円)/ユーザーで実装するだけで、想定リスクの大部分を回避できる構造です。中小企業では大手のような専任情シス部門を持てないため、AIが検知の一次処理→担当者が最終確認、という分担で少人数運用に耐える形が実務標準です。担当者が確認する運用ポイントは「アラート発生時の初動判断」「バックアップの復元テスト」「MFA未登録者の検出」の3つで、AIの検知結果を人間が最終確認する体制まで整えて初めて意味を持ちます。導入前業務整理として、既存の情報資産(顧客DB・取引記録・従業員個人情報)と業務フローを1週間で棚卸しし、リスクの高い順に優先順位を決めてからツール選定へ進む段取りが実務的です。従業員30名の小売業なら、優先度1〜3の3層で月2〜3万円のライセンス費に収まる想定で、投資対効果はランサムウェア被害の平均復旧コスト(数百万〜数千万円)と比較すれば明確です。
主要7ツールと料金
| ツール | 料金 | タイプ | 特徴 |
|---|---|---|---|
| Microsoft Defender for Business | 月$3(約465円)/ユーザー | EDR | Microsoft 365統合、中小企業向け最安クラス |
| CrowdStrike Falcon Go | 月$8.99(約1,393円)/ユーザー | EDR | クラウドEDR、AI検知精度に定評 |
| SentinelOne | 要問い合わせ | EDR/XDR | AIによる自動対応、大手導入実績多数 |
| Duo Security | 月$3(約465円)〜/ユーザー | MFA | Cisco傘下、多要素認証特化 |
| Wazuh | 無料(オープンソース) | SIEM | 自社サーバー運用、コスト最小 |
| LogPoint | 要問い合わせ | SIEM | ログ管理・脅威検知の統合基盤 |
| SecureWorks | 要問い合わせ | SOC | 24時間監視の外部SOCサービス |
料金は変動するため契約前に必ず各社公式サイトで最新条件を確認してください。既にMicrosoft 365 Business Standardを契約している会社ならMicrosoft Defender for Business(月$3、約465円/ユーザー)が最安・最短で、Microsoft 365管理センター → セキュリティ → デバイス登録 → ポリシー設定の順で全社展開できます。Google Workspace中心の環境ではCrowdStrike Falcon Go(月$8.99、約1,393円/ユーザー)がSaaS単体で完結する分導入がスムーズです。ログ管理(SIEM)は無料のWazuhでコストゼロを狙う一方、一見「オープンソースだからタダで済む」と思われがちだが、実際にはログ分析ができる担当者が社内にいる会社向けの選択肢で、運用工数を自社負担する前提を織り込みます。SOCまで内製できない中小企業はSecureWorks等の外部SOCとAPI連携でアラートを一括管理する構成が実務的で、月10万円〜のレンジから始められます。ツール選定の判断基準は「既存グループウェアは何か」「運用担当者は何人いるか」「対応する業務範囲はどこまでか」の順で絞り込むと迷いません。SentinelOneは大手企業向けのXDR/EDR統合基盤で、中小企業では要件がオーバースペックになりやすいため、まずはMicrosoft DefenderかCrowdStrike Falcon Goで小さく始めて必要に応じて拡張していく順序をおすすめします。予算月額$100(約15,500円)前後で始められるライトプランから、SOC込みで月100万円のフルプランまで、規模と用途で段階的にレベルアップできる柔軟性が中小企業にとってのメリットです。
AIセキュリティ対策の選定をご相談ください
「MFA・EDR・SOCの実装順序」「Microsoft Defender・CrowdStrikeの選定」「IT導入補助金活用」といったご相談も、業種・規模・現状のセキュリティ状況をお聞かせいただければ具体的にご提案します。お気軽にお問い合わせください。
無料で相談するAIと担当者の役割分担
| 作業 | 誰が担当 |
|---|---|
| マルウェア・不正アクセスの異常検知 | AI(自動) |
| ログの読み取り・分類・仕分け | AI(自動) |
| 初動の自動対応(ネットワーク遮断・プロセス停止) | AI(自動) |
| アラート発生時の一次確認・誤検知判定 | 担当者(SOC) |
| インシデント対応と復旧作業 | 担当者(SOC・情シス) |
| ステークホルダーへの報告・広報対応 | 経営層・情シス |
| 再発防止策の策定と就業規則反映 | 担当者(情シス・法務) |
セキュリティAIツールを機能させる最大の分岐点は、AI側と担当者側の作業分担を明確に線引きすることです。AIが担うのはマルウェア・不正アクセスの異常検知、ログの読み取り・分類・パターン分析、初動の自動対応(ネットワーク遮断・プロセス停止・アカウントロック)までで、脅威の最終判断とインシデント対応は必ず担当者が担う設計を最初から入れます。例えばEDRがアラートを発報→SOC担当者が5分以内に一次確認→誤検知なら解除、実インシデントなら対応マニュアル発動、という一次判断のフローを社内で書面化しておきます。判断基準として「営業時間内のアラートは30分以内、時間外は翌朝9時までに担当者が確認」のようなSLAを明文化し、AIの自動対応で誤ってビジネス通信を遮断するリスクを最小化します。従業員100名超で機密性の高い業種(金融・医療・法務)は外部SOCとAPI連携で24時間対応を確保する形が実務的で、内製フルSOCは人件費だけで年3,000万円超のコストになるため中小企業では現実的ではありません。導入前業務整理として、既存の情シス業務のうち何をAIに任せて何を担当者が最終確認するかの線引きを1〜2週間かけて書き出す段取りをおすすめします。この段取りを省くと、AIが自動遮断した通信の解除を担当者ができず業務が止まる例外処理トラブルに直結します。AIが検知した内容の理由と対応履歴を担当者が毎月レビューする運用ループを回すことで、社内のセキュリティリテラシーも並行して向上する仕組みです。
導入手順の4ステップ
セキュリティAIツールの導入は現状分析→設計→本番導入→運用の4ステップで進めます。急いでライセンスを契約して失敗するパターンが最多のため、各ステップに十分な時間を確保します。以下、従業員30名規模の中小企業を想定した具体的な作業内容です。
ステップ1:現状分析と資産棚卸し(1〜2週間)——保護すべき情報資産(顧客DB・取引データ・技術文書・従業員個人情報)を業務フロー単位で洗い出し、現状のセキュリティ状況をチェックリストで棚卸しします。IPAの「5分でできる情報セキュリティ自己診断」を活用 → 現状スコア可視化 → ギャップ分析 → 次ステップのツール要件定義、という流れが実務標準です。既存業務のボトルネックを可視化しないままツール選定に入ると、無駄なライセンス購入や機能過剰・不足に陥りやすいため、この工程を省かないことが分かれ道です。棚卸し結果は経営層と情シスで共有し、次ステップの予算判断の基礎資料として活用します。
ステップ2:5層防御の実装優先度決定(1週間)——MFA→EDR→バックアップ→教育→SOCの5層のうち、どこから着手するかを予算と現状課題の両面から決定します。従業員30名の中小企業でセキュリティ予算が月5万円なら、MFA(Duo Security月$3(約465円)/ユーザー×30名=約1.4万円)+EDR(Microsoft Defender月$3(約465円)/ユーザー×30名=約1.4万円)+バックアップ月1万円で総額約3.8万円/月のプランが現実的で、教育とSOCは次年度以降に段階拡張します。予算内で優先度3層まで実装できる構成を先に固定するのがコツです。
ステップ3:ツール選定と本番導入(1〜3ヶ月)——Microsoft Defender for Business・CrowdStrike Falcon Go・SentinelOne等から候補を2〜3社に絞り、無料トライアルまたはPoCで自社環境での検知精度・管理コンソール操作性・既存SaaS/API連携性を実測します。Microsoft 365管理センター → セキュリティ → デバイス登録 → ポリシー設定 → 全社展開、という順で本番導入を進める段取りが実務的です。パイロット部門を情シス含む10名程度で1ヶ月試験運用し、誤検知率と操作性を確認してから全社展開する順序が安全です。
ステップ4:運用ルール策定と継続監視(継続)——アラート対応フロー、インシデント対応マニュアル、定期監査(月次のログレビュー・四半期の疑似攻撃テスト)を書面化し、SOC担当者と情シスへ配布します。AIが検知したアラートは、担当者が確認→誤検知フィルタ→実インシデントなら対応、という運用サイクルを月次で回すことでAIの検知精度も向上します。運用開始3ヶ月時点で誤検知率と対応時間を振り返り、ポリシー調整とルール改訂を実施します。四半期ごとに疑似攻撃テストで検知精度を実測し、AIポリシーとフィルタ設定をチューニングするサイクルまで確立して初めて本番運用と呼べる状態です。
失敗パターン3つと回避策
サイバー攻撃被害の多くは、既知の失敗パターンを回避できていない中小企業で発生します。特に以下の3つが実例として頻出です。
失敗1:MFA未導入でアカウント乗っ取り——パスワードのみの認証で従業員アカウントが乗っ取られ、顧客DBが流出する典型例。特にリモートワーク環境ではフィッシング成功率が上昇します。回避策はMicrosoft Defender・Duo Security等でMFAを全社統一導入し、例外を作らないことです。従業員10名のBtoBサービス企業でも月$30(約4,650円)から始められる価格帯で、既存Microsoft 365環境なら追加ライセンス割り当てだけで即日運用開始できます。パスワード管理ツール(1Password Business・Bitwarden等)と組み合わせるとフィッシング耐性はさらに向上し、MFAは登録率と例外リスクを月次で見える化する仕組みまで整えて初めて機能します。
失敗2:バックアップがランサムウェア暗号化されて復元不能——バックアップも同一ネットワーク上にあり、ランサムウェアで本番データとバックアップ両方が暗号化される事例が続発しています。回避策はオフサイト・オフラインのバックアップ(3-2-1ルール:本番+ローカルコピー+遠隔保管3世代)を採用し、月次で復元テストを実施することです。バックアップの存在だけで安心せず、実際に復元できることを担当者が確認する運用まで整えて初めて対策として機能します。クラウドバックアップ(BackblazeやAWS S3)なら月1TBあたり数百円で運用でき、中小企業でも導入コストの壁は低い状況で、四半期ごとに全データセットで復元テストを回すのが推奨運用です。
失敗3:AI検知アラートを見落として被害拡大——AIが検知アラートを発報してもSOC担当者不在で対応が遅れ、被害拡大。例えば従業員30名のBtoBサービス企業でAI検知アラートを翌営業日に確認したケースでは、その間に情報漏洩が拡大した事例があります。回避策は24時間対応可能な体制(社内SOC設置または外部SOC契約)を組み、時間外は外部SOCへAPI連携でエスカレーションする設計にすることです。SecureWorksなどの外部SOCサービスなら月10万円〜のレンジで24時間対応が確保でき、社内負担を最小化しながらリスクを抑えられます。エスカレーション時の連絡フロー(誰が誰に何分以内に報告するか)まで平時に決めておく段取りが実務的です。
よくある質問
Q. 中小企業でもEDRは必要?
必須です。警察庁・IPAの調査によれば中小企業のサイバー攻撃被害の多くはEDR未導入で発生しており、Microsoft Defender for Business月$3(約465円)/ユーザーから始められるため導入ハードルは大幅に下がっています。従業員10名なら月$30(約4,650円)から導入可能で、ランサムウェアによる復旧コスト(数百万〜数千万円)と比較すると投資対効果は明確です。
Q. Microsoft DefenderとCrowdStrikeどちらが向く?
既にMicrosoft 365を契約している会社ならMicrosoft Defender for Business(月$3、約465円/ユーザー)が最安・最短の選択肢です。それ以外・スタンドアロン利用したい場合はCrowdStrike Falcon Go(月$8.99、約1,393円/ユーザー)。両社とも無料トライアルがあるため、実際の環境で検知精度と管理コンソール操作性を比較して判定してください。
Q. SOC(24時間監視)は必要?
従業員100名以下なら必須ではなく、EDR+MFA+バックアップの3層で大部分のリスクをカバーできます。従業員100名超・機密性の高い業種(金融・医療・法務)ではSOCが選択肢に入り、月10万〜100万円のコストが発生します。内製フルSOCは人件費が年3,000万円超になるため、SecureWorks等の外部SOCサービスから始めるのが実務的です。
Q. 従業員教育のポイントは?
年1〜2回の標的型メール訓練(実際に模擬フィッシングメールを送信し反応を測定)、フィッシング教育、パスワード管理教育の3点をセットで実施します。年5万〜20万円の予算で外部研修サービスを利用でき、教育後の反応率(開封率)を月次で追跡して定着度を測定するのが実務的です。
Q. IT導入補助金は使える?
Microsoft Defender・CrowdStrike等はIT導入補助金の対象になるケースがあります。「ITツール登録事業者」であることの確認が入るため、詳細は中小企業のAI導入補助金を参照してください。セキュリティ対策推進枠の活用も選択肢に入ります。


